Força bruta
Falhas de autenticação repetidas da mesma origem contra o mesmo serviço.
Desenvolvido pela EZNetworks · versão gratuita para até 3 dispositivos
Monitoramento de servidores, estações e serviços em tempo real
Acompanhe CPU, memória, discos, rede e serviços de toda a infraestrutura em um único painel. O servidor central fica no seu ambiente, os agentes leves rodam em Linux e Windows, e a auditoria de acessos aponta força bruta e varreduras contra seus servidores Linux.
Três componentes, instalação por pacote e nenhuma dependência nos hosts monitorados
Instalado no seu próprio ambiente Linux por pacote .deb ou .rpm. Recebe as métricas, avalia limiares, aplica as regras de auditoria e guarda o histórico localmente.
Binário estático para Linux e Windows, em x64 e ARM64, sem dependências. Coleta a cada 2 a 5 segundos usando até 64 MB de RAM e 20 % de uma CPU.
Estado de cada ativo, gráficos ao vivo, eventos e administração no navegador, em português ou inglês, com temas claro e escuro.
Estado de cada ativo, eventos recentes e serviços, atualizados a cada poucos segundos
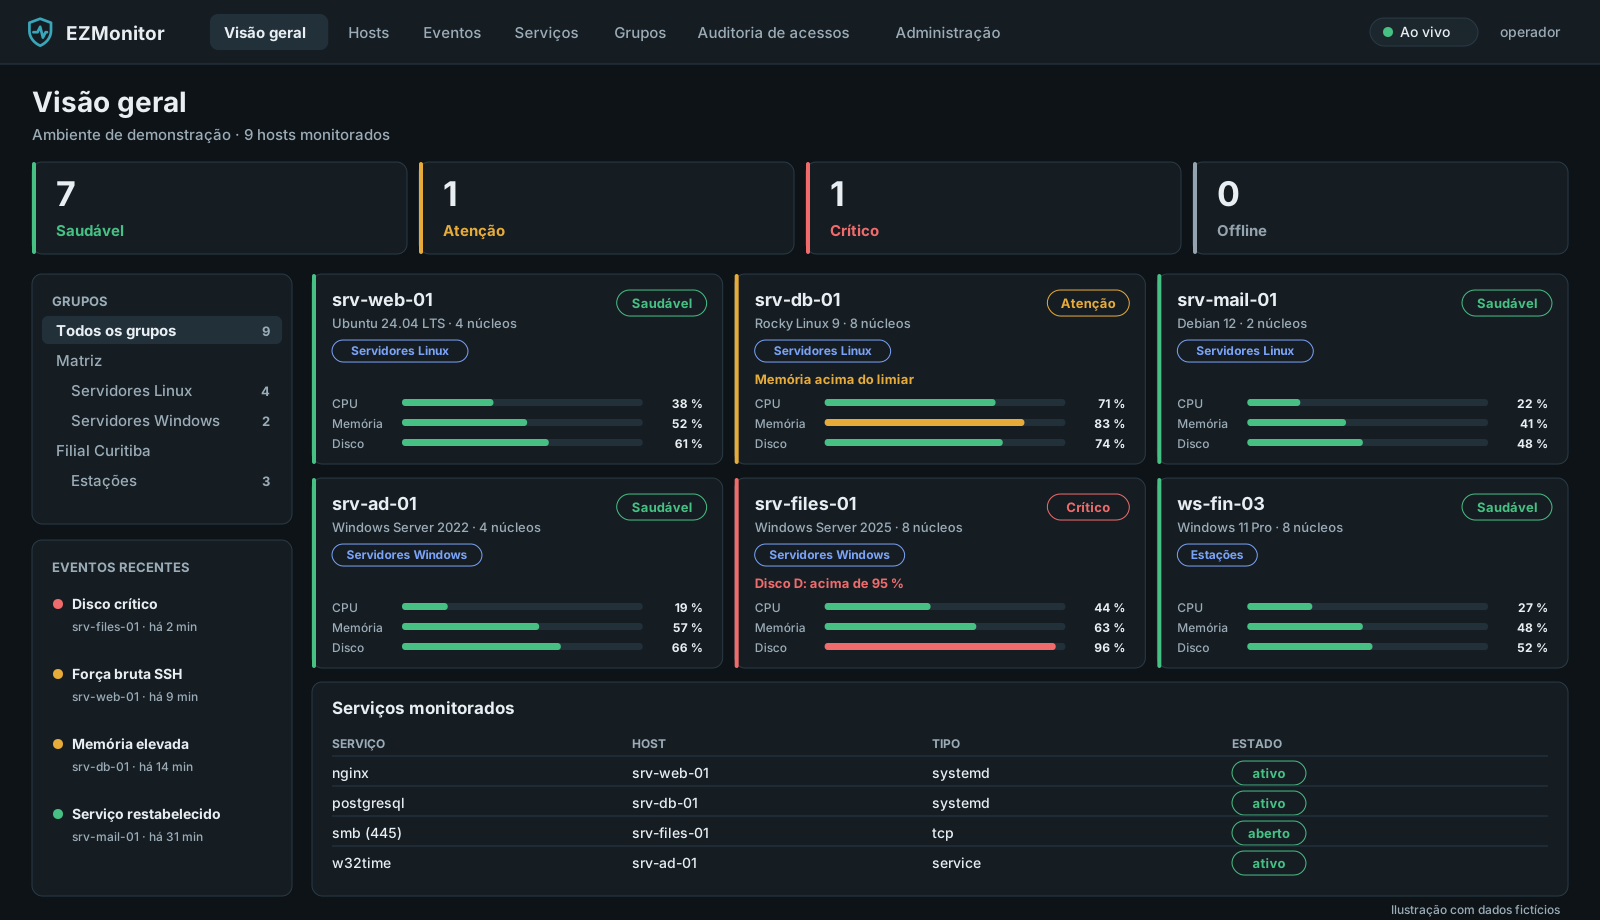
Do recurso de hardware ao serviço essencial, com organização e controle por equipe
CPU, memória, swap, discos, E/S e rede de cada servidor e estação, com histórico e gráficos em tempo real.
Verificação de serviços do systemd e do Windows e de portas TCP, com aviso quando um serviço essencial sai do ar.
Limiares de atenção e crítico ajustáveis por recurso, eventos no painel e envio a sistemas externos por webhook.
Organize matriz, filiais, datacenters e clientes em até 8 níveis, com movimentação de hosts em lote e filtros por subárvore.
Quatro níveis de acesso, com escopo por grupo: cada equipe vê e administra apenas os ativos sob sua responsabilidade.
Em servidores Linux, leitura dos logs de SSH, Web, e-mail e FTP, com seis regras de detecção e achados em tempo real.
Atualização remota dos agentes a partir do painel, com pacotes assinados digitalmente pelo próprio servidor.
Política de IP, bloqueio após tentativas de login, limite de taxa e detecção de varredura contra o próprio servidor.
Seis regras de detecção sobre os logs de SSH, Web, e-mail e FTP dos servidores Linux
Falhas de autenticação repetidas da mesma origem contra o mesmo serviço.
Vários usuários diferentes testados pela mesma origem em pouco tempo.
Tentativas seguidas com usuários inexistentes.
Login aceito de uma origem que acabou de acumular falhas.
Varredura de caminhos sensíveis ou rajada de erros 4xx no servidor web.
A mesma origem atacando diferentes servidores do ambiente.
Limiares e janelas de tempo são ajustáveis na política de auditoria, com lista de origens confiáveis. Os achados aparecem no painel e podem ser enviados por webhook.
Servidor central em Linux e agentes para Linux e Windows, em x64 e ARM64
Uma ferramenta de monitoramento também precisa ser difícil de atacar
Comunicação por HTTPS com TLS 1.2 ou 1.3 e fixação (pin) do certificado do servidor em cada agente.
O servidor gera a própria chave Ed25519 e assina os pacotes de agente distribuídos à frota.
Métricas, eventos e registros ficam no servidor central instalado na sua infraestrutura. Da auditoria, os agentes enviam registros resumidos, nunca senhas nem o conteúdo completo dos logs.
Sessão com proteção CSRF, política de senha, escopo por grupo e trilha de auditoria das ações administrativas.
Comece sem custo e amplie conforme a quantidade de dispositivos
R$ 0
Até 3 dispositivos
Para conhecer a plataforma ou acompanhar um ambiente pequeno.
Sob consulta
Licenciamento por dispositivo
Para empresas e provedores que precisam monitorar mais ativos.
Dispositivo é cada servidor ou estação com o agente instalado. Na página de contato, marque “EZMonitor” e informe a edição e a quantidade de dispositivos desejada.
É a plataforma da EZNetworks para monitoramento de ativos, recursos de hardware e serviços em tempo real. Um servidor central instalado no seu ambiente recebe as métricas de agentes Linux e Windows e as apresenta em um painel web com alertas, grupos e controle de acesso.
A versão gratuita permite monitorar até 3 dispositivos, como servidores ou estações de trabalho, com o servidor central e o painel web. Para monitorar mais dispositivos, solicite uma proposta da edição Empresarial.
O licenciamento é por dispositivo monitorado. Os valores são definidos sob consulta, de acordo com a quantidade de dispositivos e o cenário de uso. Solicite uma proposta pela página de contato.
O servidor central é instalado na sua própria infraestrutura Linux, e é nele que ficam as métricas, os eventos e os registros. Os agentes se comunicam com esse servidor por HTTPS, com TLS 1.2 ou 1.3 e verificação do certificado.
O servidor central roda em Ubuntu 22.04 e 24.04, Debian 12 e Rocky, Alma ou RHEL 8, 9 e 10. Os agentes funcionam em Linux com systemd e em Windows 10 (1809 ou superior), Windows 11 e Windows Server 2019, 2022 e 2025, em x64 e ARM64.
Não. O EZMonitor monitora disponibilidade, desempenho e serviços e audita acessos públicos em servidores Linux. Ele não faz resposta em endpoints, investigação forense nem gestão de vulnerabilidades. Para detecção e resposta, conheça o Vigilant Autopilot XDR, também oferecido pela EZNetworks.
Nesta versão, a leitura automática de logs de serviços está disponível apenas em servidores Linux. Em Windows, o agente coleta métricas de hardware e o estado dos serviços e das portas.
Precisa de detecção e resposta a ameaças? Conheça o Vigilant Autopilot XDR. Para acessos privilegiados, veja a VaultOne PAM.
Solicite a versão gratuita para até 3 dispositivos ou uma proposta para o seu ambiente. A equipe da EZNetworks retorna com os próximos passos.